
本教程由无限星辰工作室CRX349独家整理和提供,转载请注明地址,谢谢。本文地址:https://www.xmspace.net/thread-1067-1-1.html | |
|
无限星辰工作室 好集导航 Discuz全集下载 星辰站长网 集热爱361 一品文学 手机小游戏合集 海外空间网 星辰api 星辰支付二维码管理平台 LOT智能硬件聚合平台 阿里云服务器 腾讯云服务器
服务Discuz!建站|DiscuzQ配置|二开|小程序|APP|搬家|挂马清理|防护|Win/Linux环境搭建|优化|运维|  服务理念:专业 诚信 友好QQ842062626 服务项目 Q群315524225 |
|
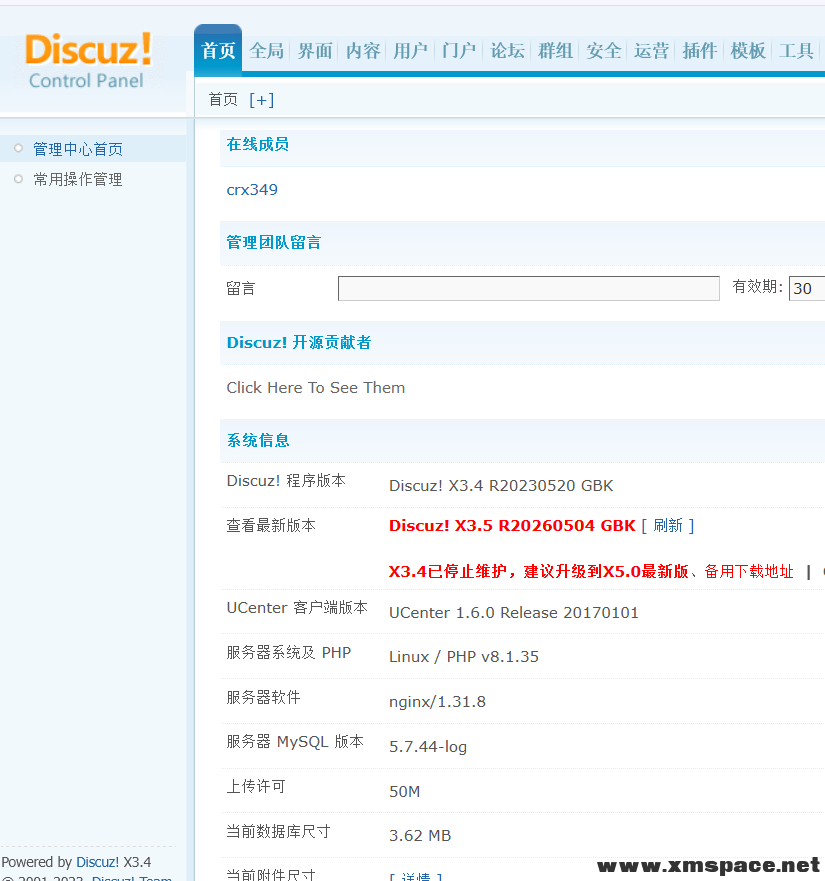 Discuz!x3.4 php8.2兼容版本补丁
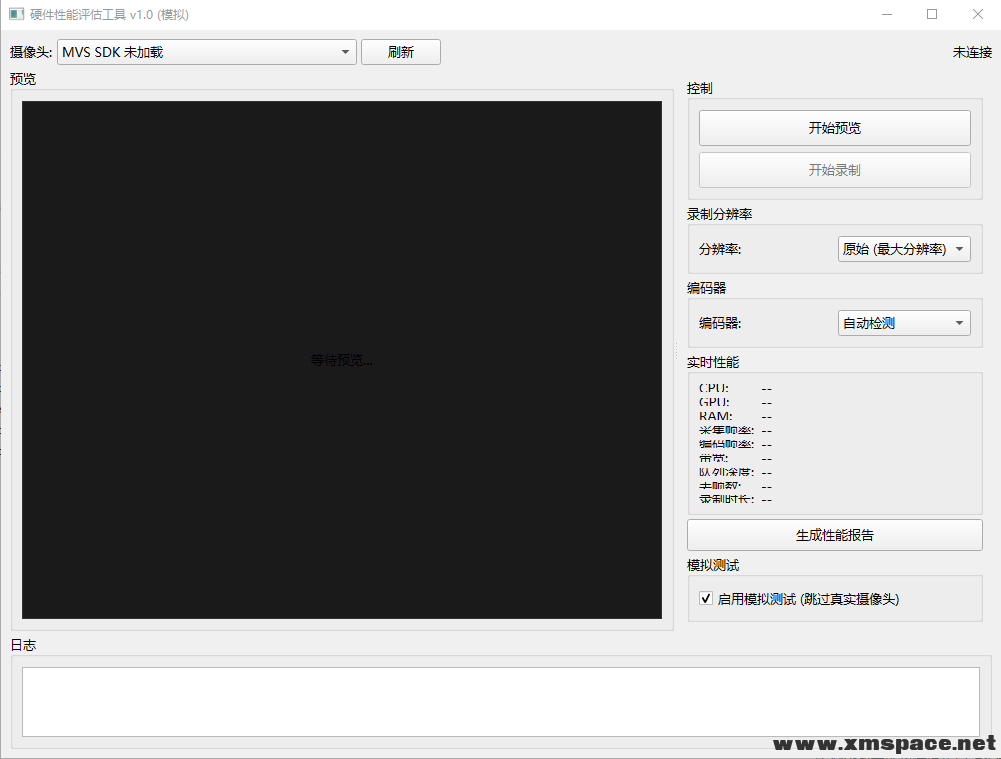 海康工业摄像头测试工具
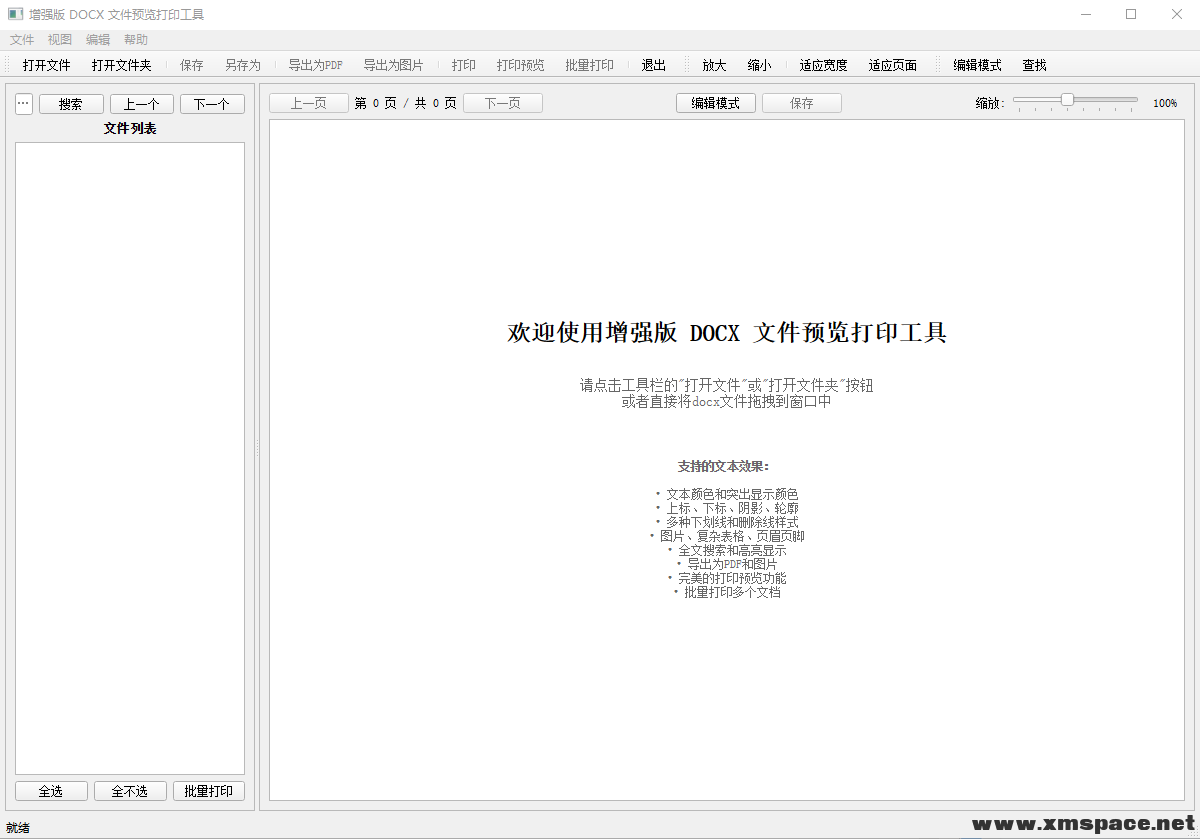 Docx 预览打印工具
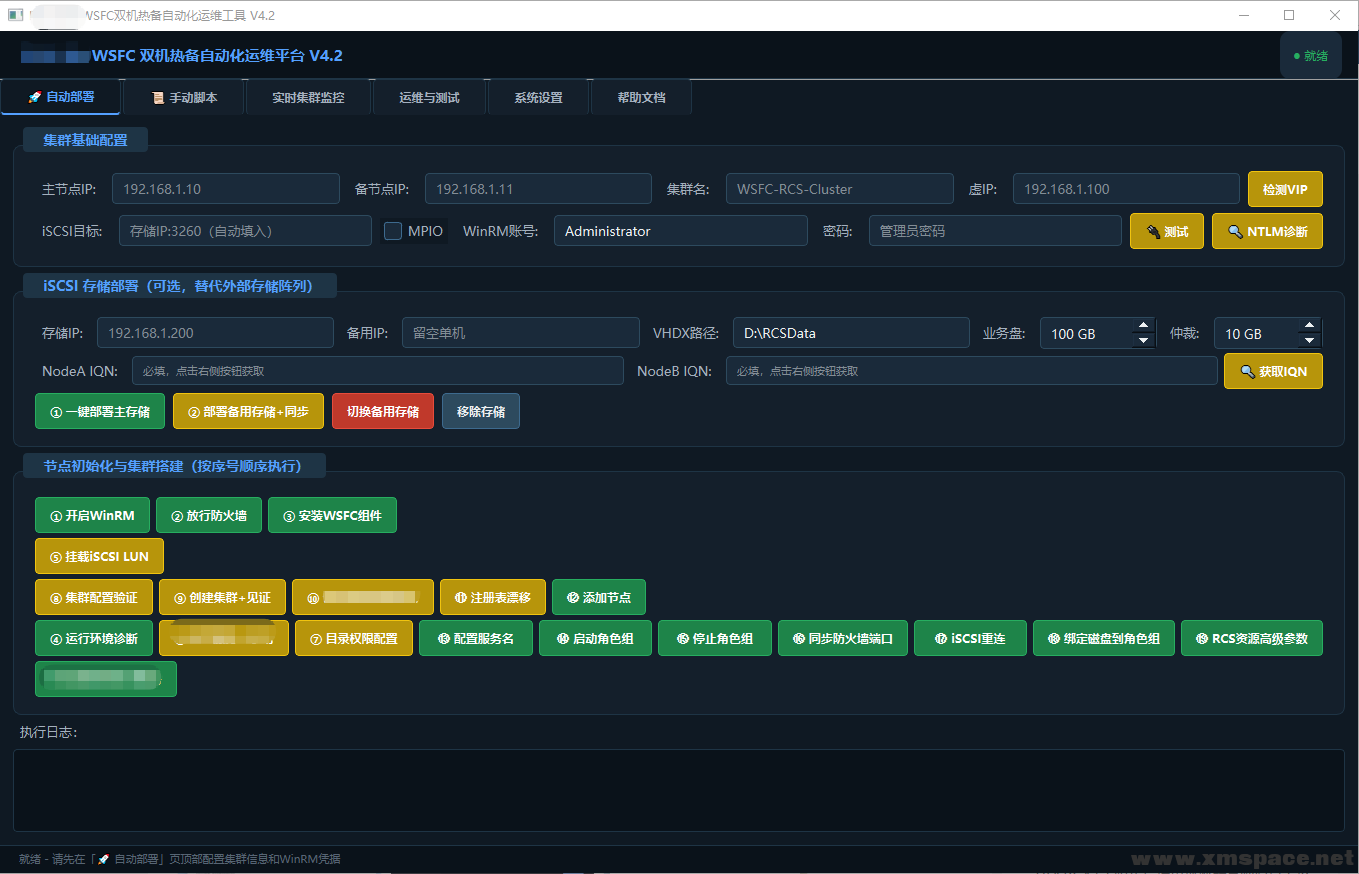 WFSC 双机热备部署工具
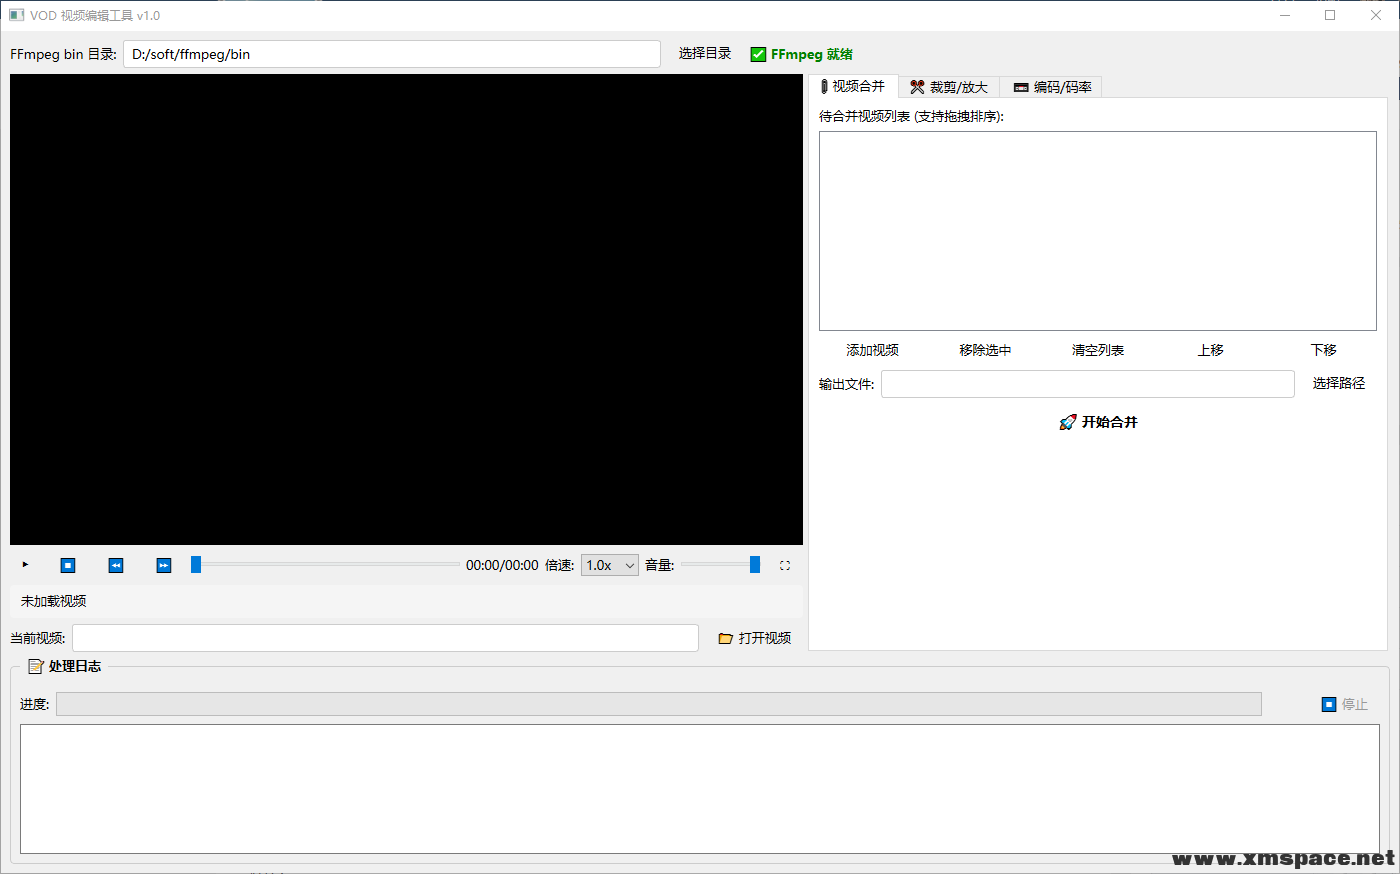 VOD视频编辑工具


